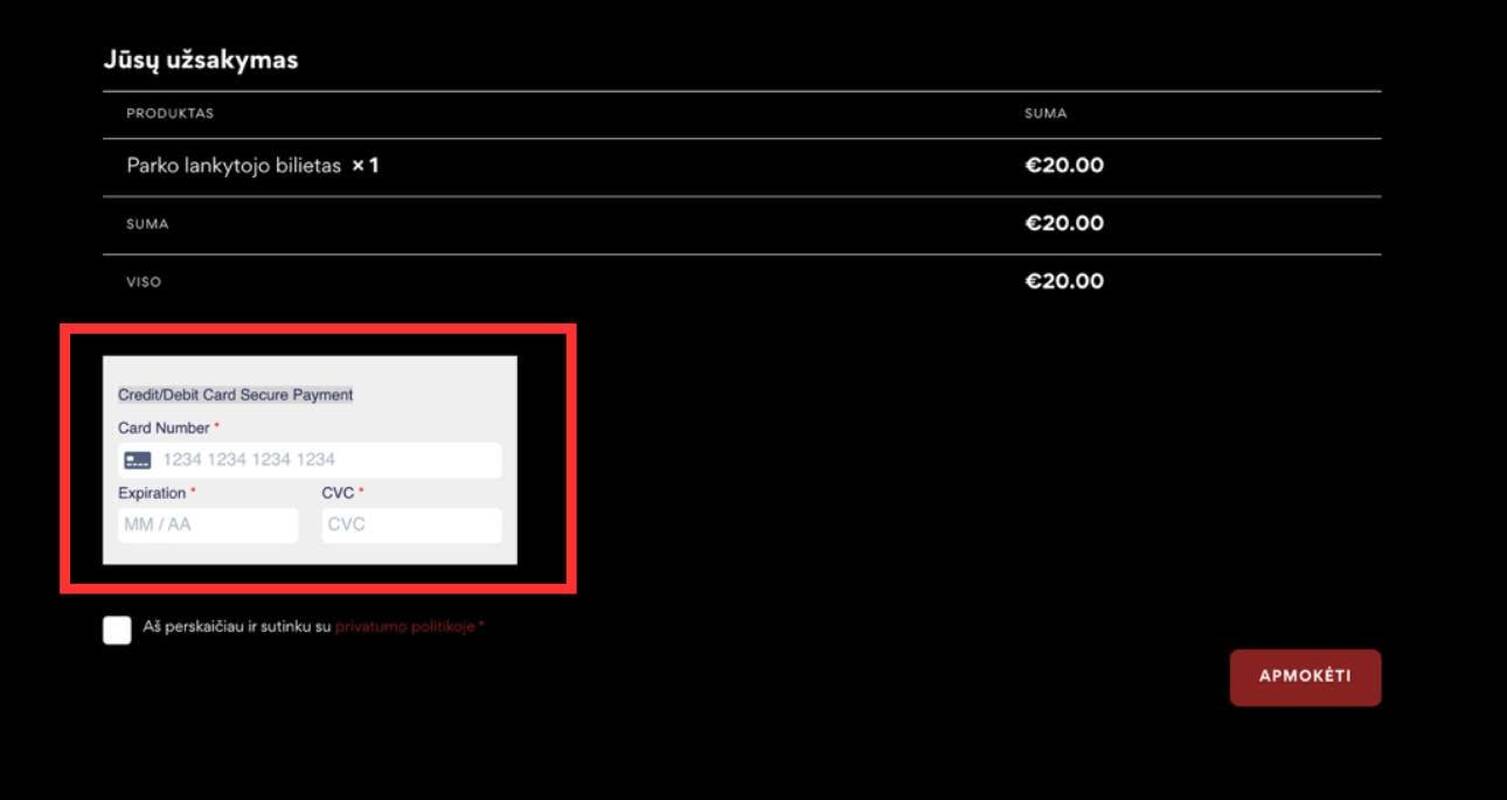

Pasak įspėjimo, siaubo parko svetainėje buvo įdiegtas kenkėjiškas įskiepis, kuris nesusijęs su bilietų ar paslaugų apmokėjimu. Šis įskiepis esą atveria papildomą langą, kuriame prašoma suvesti mokėjimo kortelės duomenis.
Lankytojai, kurie įvedė šią informaciją, raginami:
- Susisiekti su savo banku ir užblokuoti mokėjimo kortelę.
- Paprašyti banko išduoti naują mokėjimo kortelę.
- Patikrinkti sąskaitos operacijas ir pastebėjus įtartinus mokėjimus nedelsiant apie juos informuoti banką.
Jeigu papildomo lango klientai nematė, šių žingsnių jiems atlikinėti nereikia.
Vėliau siaubo parkas pranešė, kad šis įskiepis buvo pašalintas, bilietus pirkti jau saugu.
Primename, kad ketvirtadienį Nacionalinio kibernetinio saugumo centro (NKSC) vadovas Antanas Aleknavičius sakė, kad Lietuvoje nustatyta apie šimtą dėl PHP programinio kodo spragos pažeidžiamų svetainių, šią programavimo kalbą iš viso naudoja iki 90 proc. šalies svetainių.
„Mūsų žiniomis, tai yra labai populiari programavimo kalba ir, mūsų vertinimu, 80–90 proc. visų Lietuvos svetainių, ar tai būtų privataus verslo, ar tai būtų valstybės institucijų, remiasi būtent PHP kalba“, – M1 informacijos tarnybai ketvirtadienį sakė jis.
Buvo nustatyta apie šimtas pažeidžiamų svetainių.
(be temos)
(be temos)
(be temos)