
Apie plintančius įtartinus elektroninius laiškus žmonės dalijasi socialiniuose tinkluose ir įspėja vieni kitus.
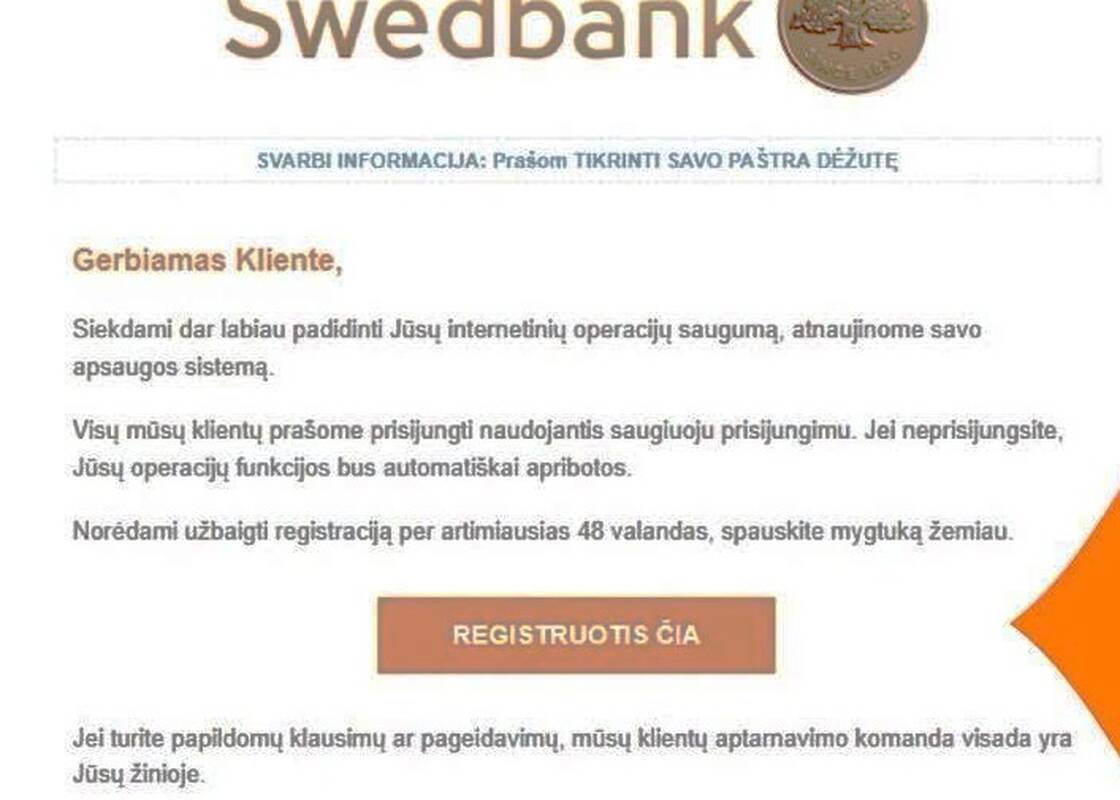
Šį kartą sukčiai dangstosi „Swedbank“ vardu ir bando įtikinti gavėjus, kad būtina nedelsiant atnaujinti prisijungimo prie interneto banko duomenis.
Laiške teigiama, kad esą atnaujinta banko apsaugos sistema, todėl visi klientai privalo prisijungti per vadinamąjį saugųjį prisijungimą.
Gavėjams nurodoma, kad neatlikus šio veiksmo jų operacijų funkcijos bus automatiškai apribotos.
„Norėdami užbaigti registracijas per artimiausias 48 valandas, spauskite mygtuką žemiau“, – tokia žinute gavėjai raginami veikti kuo greičiau.
Pažymėtina, kad žmogus, suvokęs, kad negalės naudotis savo pinigais, gali nepagalvojęs paspausti laiške pateiktą nuorodą ir suvesti prisijungimo duomenis.
Kad tai gali būti sukčiai, išduoda ir klaidos. Žinutėje rašoma: „Prašom tikrinti paštra dėžutę.“
Paprastai bankai oficialiuose pranešimuose vartoja prestižinę lietuvių kalbą, todėl nevartoja šnekamosios kalbos formų. Tad žodį „prašom“ būtų parašę su galūne – „prašome“, jau nekalbant apie žodžių rinkimo klaidas („paštra“).
Taip pat į akis krenta ir keistas pirmosios eilutės dizainas, kai visi žodžiai yra surinkti didžiosiomis raidėmis, o vienas parašytas mažosiomis.
Apie tokio pobūdžio apgaulingus laiškus perspėjo ir pats bankas. Gyventojai raginami nespausti įtartinuose laiškuose pateikiamų nuorodų ir nevesti savo prisijungimo duomenų.
Jeigu reikia prisijungti prie interneto banko, saugiausia patiems įvesti oficialų banko interneto adresą arba naudotis oficialia programėle. Taip išvengiama rizikos patekti į sukčių sukurtą svetainę, kuri gali atrodyti panaši į tikrąjį banko puslapį.
Naujausi komentarai